

این صفحه روشی ایمن، مطمئن، و یکپارچه را برای انتقال نمایههای سیمکارت داخلی و دادههای سیمکارت فیزیکی از یک دستگاه مجهز به Android (که در این صفحه دستگاه مبدأ نامیده میشود) به دستگاه مجهز به Android دیگری که قابلیت سیمکارت داخلی دارد (که دستگاه مقصد نامیده میشود) شرح میدهد.
معماری
نمودار شکل ۱ مؤلفههای کلیدی و جریان سطح بالا را برای انتقال اشتراک GSMA TS.43 ODSA بااستفاده از یک توکن موقت نشان میدهد.
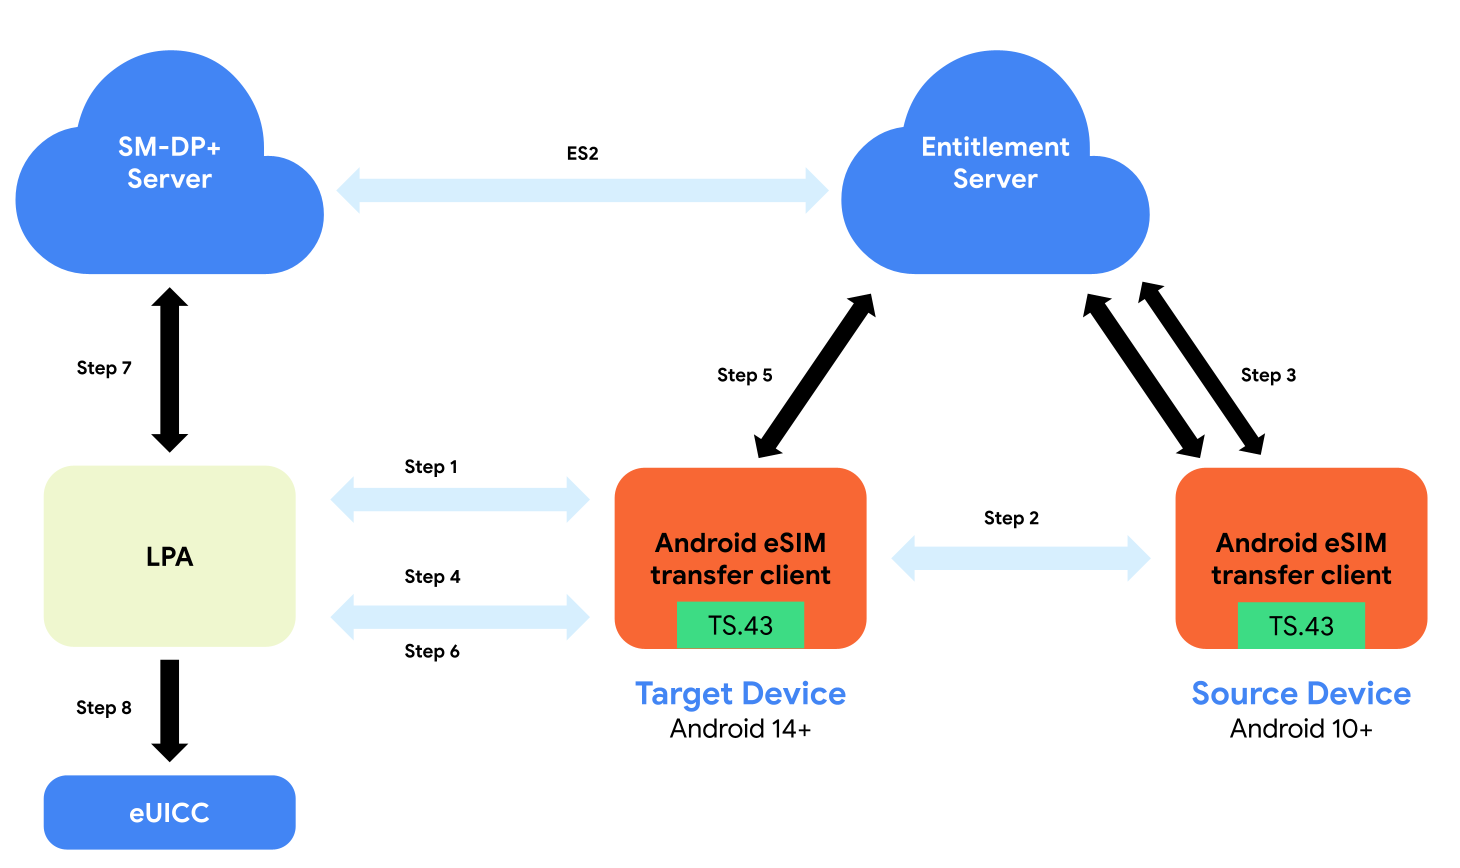
شکل ۱. معماری «انتقال سیمکارت داخلی».
جدول زیر توضیحات مفصلی درباره مراحل شکل ۱ ارائه میدهد:
| مرحله | شرح |
|---|---|
| 1 | سرویسگیرنده «انتقال سیمکارت داخلی» در دستگاه هدف انتقالی را آغاز میکند که از جفتسازی دستگاه شروع میشود. |
| 2 | پساز جفت شدن دو دستگاه، کارخواه انتقال در دستگاه مقصد فهرست نمایههای قابلانتقال را از دستگاه مقصد درخواست میکند. |
| 3 | کارخواه «انتقال سیمکارت داخلی» در دستگاه مبدأ روالهای TS.43 زیر را انجام میدهد:
سرور حق مالکیت یک کد موقت و یک مقدار |
| 4 | کاربر نمایهای را برای انتقال انتخاب میکند و LPA درخواست کد فعالسازی میکند. |
| 5 | کارخواه انتقال در دستگاه هدف رویههای TS.43 زیر را انجام میدهد:
سرور حق مالکیت کد فعالسازی را برمیگرداند. |
| 6 | کارخواه «انتقال سیمکارت داخلی» در دستگاه هدف کد فعالسازی را به LPA برمیگرداند. |
| 7 | کانال امنی بین SM-DP+ و LPA ازطریق میانای ES9+ برقرار میشود و نمایه از سرور SM-DP+ بارگیری میشود. بارگیری نمایه براساس کد فعالسازی است. |
| 8 | LPA نمایه سیمکارت داخلی را در eUICC بارگیری میکند. |
برنامههای مشتری «انتقال سیمکارت داخلی» برنامههایی هستند که سازندگان دستگاه ارائه میدهند و امکان انتقال نمایههای سیمکارت داخلی و دادههای سیمکارت فیزیکی را از دستگاهی به دستگاه دیگر یا تبدیل سیمکارت فیزیکی به سیمکارت داخلی را در همان دستگاه فراهم میکنند. برنامههای مشتری «انتقال سیمکارت داخلی» با دستگاههای مبدأ دارای Android نسخه ۱۰ و بالاتر و دستگاههای مقصد دارای Android نسخه ۱۴ و بالاتر سازگار هستند.
انتقال اشتراک GSMA TS.43 با کد موقت و EAP-AKA
روش انتقال سیمکارت داخلی مبتنی بر اصلی GSMA TS.43 ODSA پشتیبانیشده از جریانهای تماس شرحدادهشده در بخش ۸.۹ از GSMA TS.43 پیروی میکند. برای شرکتهای مخابراتی، پیادهسازی این روش «انتقال سیمکارت داخلی» به ادغام بیشتر در سمت سرور نیاز دارد که در زیربخش الزامات مربوط به TS.43 در بخش الزامات فنی شرح داده شده است.
روش TS.43 temp-token با EAP-AKA (روش CR1052) را توصیه میکنیم.
جریانهای انتقال سیمکارت داخلی
جریانهای انتقال سیمکارت داخلی در جریان راهاندازی یا در «تنظیمات» گنجانده شده است.
جریانهای انتقال سیمکارت داخلی در جریان راهاندازی
جریان کاربر راهاندازی اولین واسط کاربری است که کاربران هنگام شروع کار با تلفن Android برای اولینبار یا پساز بازنشانی کارخانهای دستگاه با آن تعامل برقرار میکنند. جریان راهاندازی آنها را درطول فرایند راهاندازی تلفن Android راهنمایی میکند و شامل مواردی مثل انتقال داده، اتصال Wi-Fi، و نسخه پشتیبان میشود. متصل شدن به شبکه تلفن همراه با سیمکارت فیزیکی یا سیمکارت داخلی بخشی از جریان راهاندازی است. راهحل «انتقال سیمکارت داخلی» مستلزم این است که هر دو دستگاه مقصد و منبع اتصال دستگاه به دستگاه (D2D) برقرار کنند.
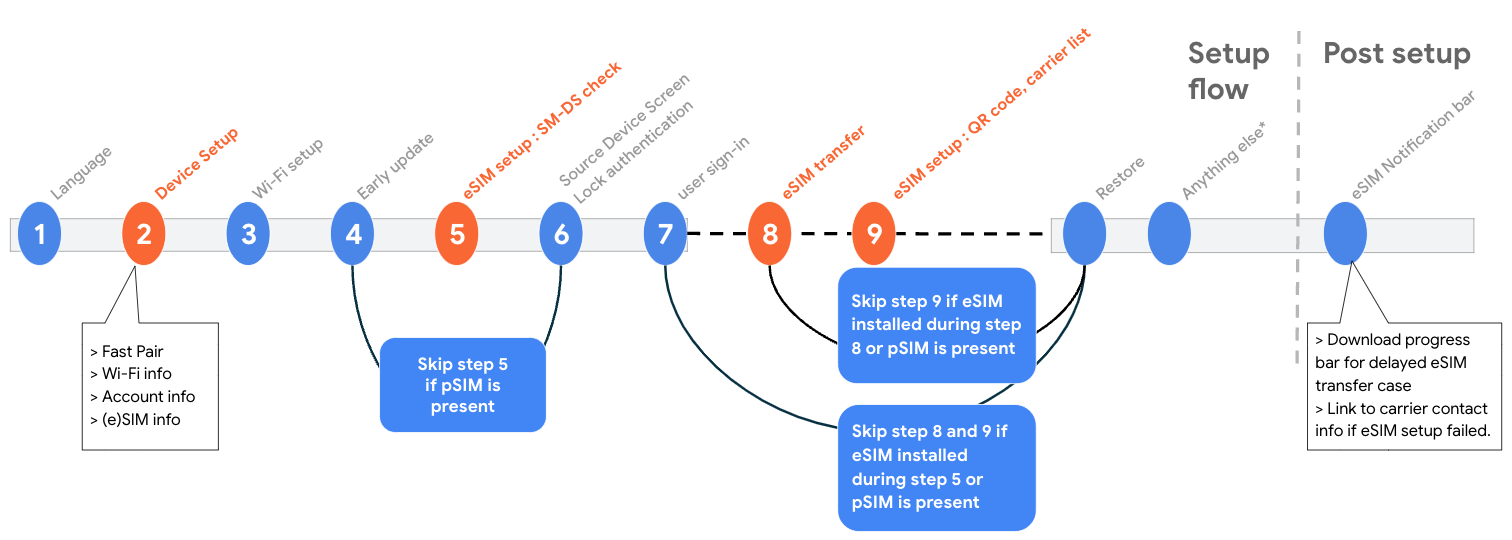
شکل ۲. ترتیب جریان راهاندازی برای دستگاههای هدف بااستفاده از راهاندازی پیوند D2D.
جریان راهاندازی به راهاندازی دستگاه با انتقال حسابها و وارد کردن دادهها از دستگاه Android دیگر کمک میکند.
جریان راهاندازی شامل مرحله جریان «انتقال سیمکارت داخلی» میشود اگر شرایط زیر برآورده شود:
- کاربر در مرحله ۲ جریان راهاندازی، دستگاه هدف را با دستگاه منبع جفت کرده باشد.
- شرکت مخابراتی تأیید کرده است که سیمکارت فیزیکی یا سیمکارت داخلی در دستگاه مبدأ واجدشرایط «انتقال سیمکارت داخلی» در مرحله ۲ است.
- هیچ نمایه سیمکارت داخلیای ازطریق روش SM-DS یا Default SM-DP+ در مرحله ۵ به دستگاه هدف اختصاص داده نشده است.
- دستگاه مبدأ جفتشده با قفل صفحه ایمن شده باشد و قفل صفحه دستگاه مبدأ کاربر در مرحله ۶ با موفقیت تأیید شده باشد.
دستگاه مقصد اعلان سیمکارت داخلی را در کشوی اعلانها تا زمانی که برای تکمیل کامل تراکنش «انتقال سیمکارت داخلی» با زیرساخت شرکت مخابراتی لازم باشد نگه میدارد، ازجمله مرحله بارگیری و نصب نمایه سیمکارت داخلی. بسته به پیادهسازی شرکت مخابراتی، این عملیات میتواند تقریباً فوری باشد یا تا پساز تکمیل راهاندازی دستگاه بهتأخیر بیفتد.
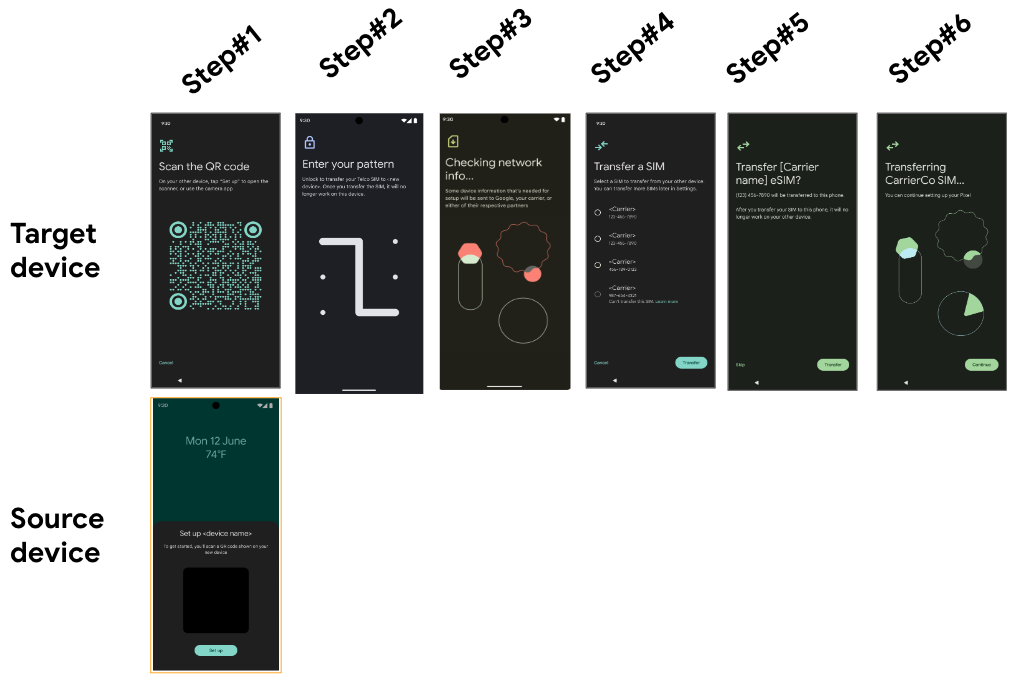
شکل ۳. نمونه صفحههای رابط کاربری برای دستگاههای هدف که از تنظیم پیوند D2D توسط جریان راهاندازی استفاده میکنند.
جدول زیر توضیحات مفصلی درباره مراحل شکل ۳ ارائه میدهد:
| مرحله | شرح |
|---|---|
| 1 | وقتی کاربری جریان انتقال را در دستگاه مقصد شروع میکند، رمزینه پاسخسریعی نمایش داده میشود و دستگاه منبع کادر گفتگویی برای درخواست انتقال نمایش میدهد. |
| 2 | دستگاه چالش امنیتیای برای اصالتسنجی کاربر نمایش میدهد. |
| 3 | دستگاه مقصد نمایههای واجدشرایطی را که میتوانند در دستگاه منبع منتقل شوند بررسی میکند. |
| 4 | دستگاه فهرستی از نمایههای قابلانتقال و غیرقابلانتقال را نمایش میدهد. |
| 5 | کاربر تأیید نهایی انتقال را ارائه میدهد. |
| 6 | انتقال درحال انجام است. |
کاربران همچنین میتوانند جریان «انتقال سیمکارت داخلی» را ازطریق صفحه «تنظیمات» شروع کنند. شکل ۴ نمونهای از جریان تجربه کاربری را بااستفاده از انتقال «دستگاه به دستگاه» از «تنظیمات» شرح میدهد.
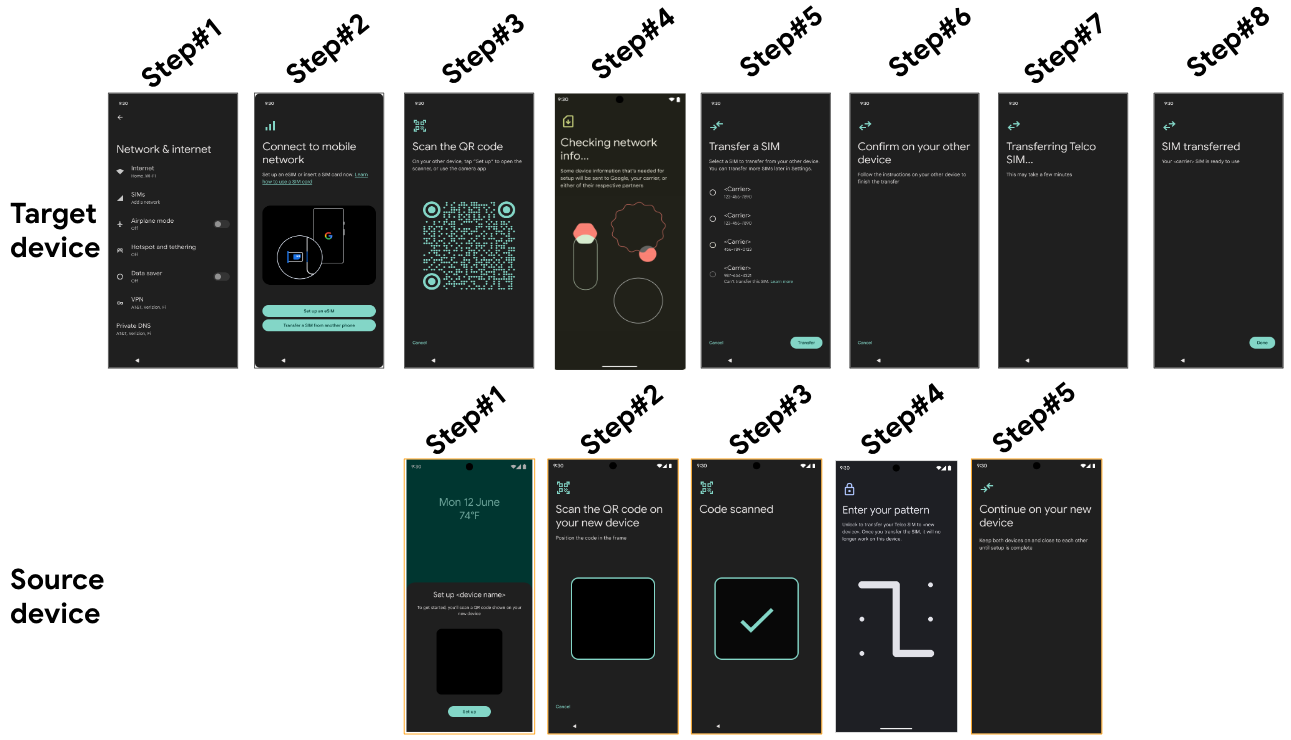
شکل ۴. نمونه صفحههای واسط کاربر برای دستگاههای هدف بااستفاده از راهاندازی پیوند D2D توسط جریان تنظیمات.
جدول زیر شرح مفصلی از مراحل دستگاههای مقصد و منبع در «شکل ۴» ارائه میدهد:
| مرحله | توضیحات (دستگاه هدف) | مرحله | شرح (دستگاه منبع) |
|---|---|---|---|
| 1 | کاربر منو سیمکارتها را در «تنظیمات» انتخاب میکند. | ||
| 2 | کاربر دکمه انتقال سیمکارت از دستگاهی دیگر را انتخاب میکند. | ||
| 3 | دستگاه رمزینه پاسخسریع را برای جفتسازی D2D نمایش میدهد. | 1 | دستگاه کادر گفتگویی برای انتقال نمایش میدهد. |
| 4 | دستگاه مقصد نمایههای واجدشرایطی را که میتوانند در دستگاه منبع منتقل شوند بررسی میکند. | 2 | دستگاه صفحهای برای اسکن کردن رمزینه پاسخسریع دستگاه هدف برای جفتسازی D2D نمایش میدهد. |
| 5 | دستگاه فهرستی از نمایههای قابلانتقال و غیرقابلانتقال را نمایش میدهد. | 3 | دستگاه نشان میدهد که رمزینه پاسخسریع برای جفتسازی دستگاه به دستگاه اسکن شده است. |
| 6 | دستگاه از کاربر میخواهد انتقال را در دستگاه منبع تأیید کند. | 4 | دستگاه چالش امنیتی برای اصالتسنجی کاربر نمایش میدهد. |
| 7 | دستگاه نشان میدهد که انتقال درحال انجام است. | 5 | دستگاه نشان میدهد که انتقال درحال انجام است. |
| 8 | دستگاه نشان میدهد که انتقال تکمیل شده است. |
امنیت
برای تأیید اینکه دادههای سیمکارت داخلی بهطور ایمن منتقل شده است، موارد زیر لازم است:
- مجاورت دستگاه (که با جفتسازی موفقیتآمیز دستگاه به دستگاه بین دستگاه مبدأ و مقصد مشخص میشود). کانال ارتباطی بین دستگاه مبدأ و دستگاه مقصد با کلید چرخشی و شماره قاب افزایشی سرتاسر رمزگذاری میشود تا از حملههای بازپخش و حملههای مرد میانی جلوگیری شود.
- دستگاه مبدأ باید با قفل صفحه (مثلاً قفل پین) محافظت شود.
- برای صدور مجوز و ادامه دادن جریان «انتقال سیمکارت داخلی»، باید از درستیسنجی قفل صفحه دستگاه مبدأ استفاده شود.
برای مثال، یکی از روشهای امن انتقال سیمکارت بین دستگاهها این است که دستگاه منبع در نزدیکی فیزیکی سیمکارت باشد تا کاربران بتوانند قفل دستگاه منبع را باز کنند.
فضای ذخیرهسازی موقت رمزه شرکت مخابراتی TS.43
برای کارخواه «انتقال سیمکارت داخلی» در هر دو دستگاه مبدأ و مقصد، رمز موقت شرکت مخابراتی TS.43 در فروشگاه بلوک، یک راهکار ذخیرهسازی اطلاعات اعتباری رمزگذاریشده (رمزگذاری فروشگاه کلید) ذخیره میشود. پساز تکمیل انتقال، نشان دستگاه مبدأ از فضای ذخیرهسازی بلوک پاک میشود. هیچ میانای برنامهسازی کاربردیای برای دسترسی به کد موقت شرکت مخابراتی TS.43 از برنامههای طرف اول و طرف سوم دیگر ارائه نشده است.
فرایند آمادهسازی شرکت مخابراتی
بخشهای زیر الزامات شرکتهای مخابراتی برای پشتیبانی از انتقال سیمکارت داخلی در دستگاههایشان را شرح میدهد.
شروع کردن آمادهسازی
برای ابراز علاقه به ادغام سیمکارت داخلی و شروع فرایند آمادهسازی، پرسشنامه آمادهسازی مقیاسپذیر سیمکارت داخلی را تکمیل کنید.
پیادهسازی سرور حق مالکیت را انتخاب کنید
همه ارائهدهندگان اصلی سرور مجوز (ES) از «انتقال سیمکارت داخلی» پشتیبانی میکنند. برای اطلاع از جزئیات فرایند پشتیبانی از «انتقال سیمکارت داخلی» در دستگاههایتان، با ارائهدهنده ES تماس بگیرید.
الزامات شرکت مخابراتی برای یکپارچهسازی TS.43 ES
برای پشتیبانی از جریان انتقال سیمکارت داخلی مبتنی بر اولیه ODSA از GSMA TS.43، شرکت مخابراتی تلفن همراه باید از ES مطابق با مشخصات GSMA TS.43 پشتیبانی کند.
الزامات مربوط به TS.43
- [اجباری] «سرور استحقاق» باید رویه TS.43 را همانطور که در مشخصات GSMA TS.43 شرح داده شده است پیادهسازی کند.
- [اجباری] ES و باطن شرکت مخابراتی باید از EAP-AKA بهعنوان روش اصالتسنجی پشتیبانی کنند.
- [بهشدت توصیه میشود] «سرویس پیشنهاد» باید عملیات انتقال اشتراک و فعالسازی اشتراک را از هم جدا کند. این کار از غیرفعال شدن سیمکارت فیزیکی یا سیمکارت داخلی در دستگاه مبدأ درصورت
ناموفق بودن بارگیری نمایه در دستگاه مقصد جلوگیری میکند، بنابراین کاربران در هر دو دستگاه سیمکارت غیرفعال نخواهند داشت. برای جزئیات بیشتر به فهرست زیر مراجعه کنید:
ManageSubscription(3:TRANSFER)باید باManageSubscription(5: ACTIVATE TERMINAL ICCID)دنبال شود تا بارگیری موفق نمایه پیشاز اینکه ES انتقال را در شبکه شرکت مخابراتی راهاندازی کند درستیسنجی شود.ManageSubscription(5: ACTIVATE TERMINAL ICCID)باید سیمکارت فیزیکی/سیمکارت داخلی را در دستگاه مبدأ غیرفعال کند و نمایه سیمکارت داخلی بارگیریشده جدید را در دستگاه مقصد فعال کند.- اگر زیرینه شرکت مخابراتی نتواند از فعالسازیهای جداگانه پشتیبانی کند (یعنی زیرینه نتواند سیمکارت داخلی را بدون فعال کردن آن منتشر کند)، زیرینه «باید» وضعیت سرویس را بهعنوان
1(activated)برگرداند. سپس کارخواه «انتقال سیمکارت داخلی» ازManageSubscription(5: ACTIVATE TERMINAL ICCID)رد میشود.
- [بهشدت توصیه میشود] سرویس حامل ES باید MSISDN منسوب به اشتراک را در
AcquireTemporaryTokenبرگرداند. - [توصیه اکید] برای انتقال اشتراک TS.43، سیستم پسبک شرکت مخابراتی باید بتواند درخواست تعویض سیمکارت (که توسط عملکرد مجاز
ManageSubscription(3:TRANSFER SUBSCRIPTION)راهاندازی شده است) را در کمتر از ۵ ثانیه برای اکثر تراکنشها پردازش کند. - [الزامی] اگر سیستم زیرینه شرکت مخابراتی برای پاسخ به درخواست تعویض سیمکارت به بیشاز چند ثانیه نیاز دارد، شرکت مخابراتی و ES باید از بارگیری تأخیری با نظرسنجی تعریفشده در بخش ۷.۳.۲ «مشخصات فنی» پشتیبانی کنند.
- [الزامی] شرکت مخابراتی باید
GeneralErrorTextرا ازCheckEligibilityبرگرداند و پاسخManageSubscriptionدر بخش ۶.۵.۱ از TS43 تعریف شده است. - [الزامی] بررسی واجدشرایط بودن (به بخش ۶.۵.۲ «عملیات بررسی واجدشرایط بودن» در «پیکربندی مجوز سرویس GSMA» مراجعه کنید) باید از موارد زیر پشتیبانی کند:
- عدم موفقیت بهدلیل مشکلات حساب (برای مثال، حساب تعلیقشده، اقساط پرداختنشده، یا محدودیتهای «انتقال سیمکارت داخلی»)
- عدم موفقیت بهدلیل مسئولیت دستگاه (برای مثال، سازمانی، پیشپرداخت، یا MVNO)
- عدم موفقیت بهدلیل فهرست مسدودشده دستگاه (برای مثال، هشدار کلاهبرداری یا سرقت)
- [بهشدت توصیه میشود] با توجه به اینکه اطلاعات شناساننده شخصی
(PII) بین دستگاه و ES مبادله میشود، اکیداً توصیه میکنیم
که ES از روشهای مطلوب استفاده کند، ازجمله:
- فقط از TLS 1.2 یا 1.3 استفاده میکند.
- غیرفعال کردن RC4 و SSL3.
- فشردهسازی TLS غیرفعال میشود زیرا دربرابر حملات CRIME آسیبپذیر است.
- انتخاب مجموعههای رمز امن، ترجیحاً آنهایی که محرمانگی کامل رو به جلو ارائه میدهند، برای مثال، TLS_AES_256_GCM_SHA384 همانطور که در TLS 1.3 تعریف شده است.
تحویل نهایی
برای فعال کردن روش «انتقال سیمکارت داخلی» برای شبکهتان، با سازندگان دستگاه در زمینه پیادهسازی همکاری کنید.