

इस पेज पर, ई-सिम की प्रोफ़ाइलों और फ़िज़िकल सिम के डेटा को एक Android डिवाइस (इस पेज पर इसे सोर्स डिवाइस कहा गया है) से, ई-सिम की सुविधा वाले दूसरे Android डिवाइस (इसे टारगेट डिवाइस कहा गया है) में ट्रांसफ़र करने का सुरक्षित, भरोसेमंद, और आसान तरीका बताया गया है.
वास्तुकला
पहली इमेज में दिए गए डायग्राम में, GSMA TS.43 ODSA के तहत सदस्यता ट्रांसफ़र करने के मुख्य कॉम्पोनेंट और हाई-लेवल फ़्लो के बारे में बताया गया है. इसमें सदस्यता ट्रांसफ़र करने के लिए, कुछ समय के लिए मान्य टोकन का इस्तेमाल किया जाता है.
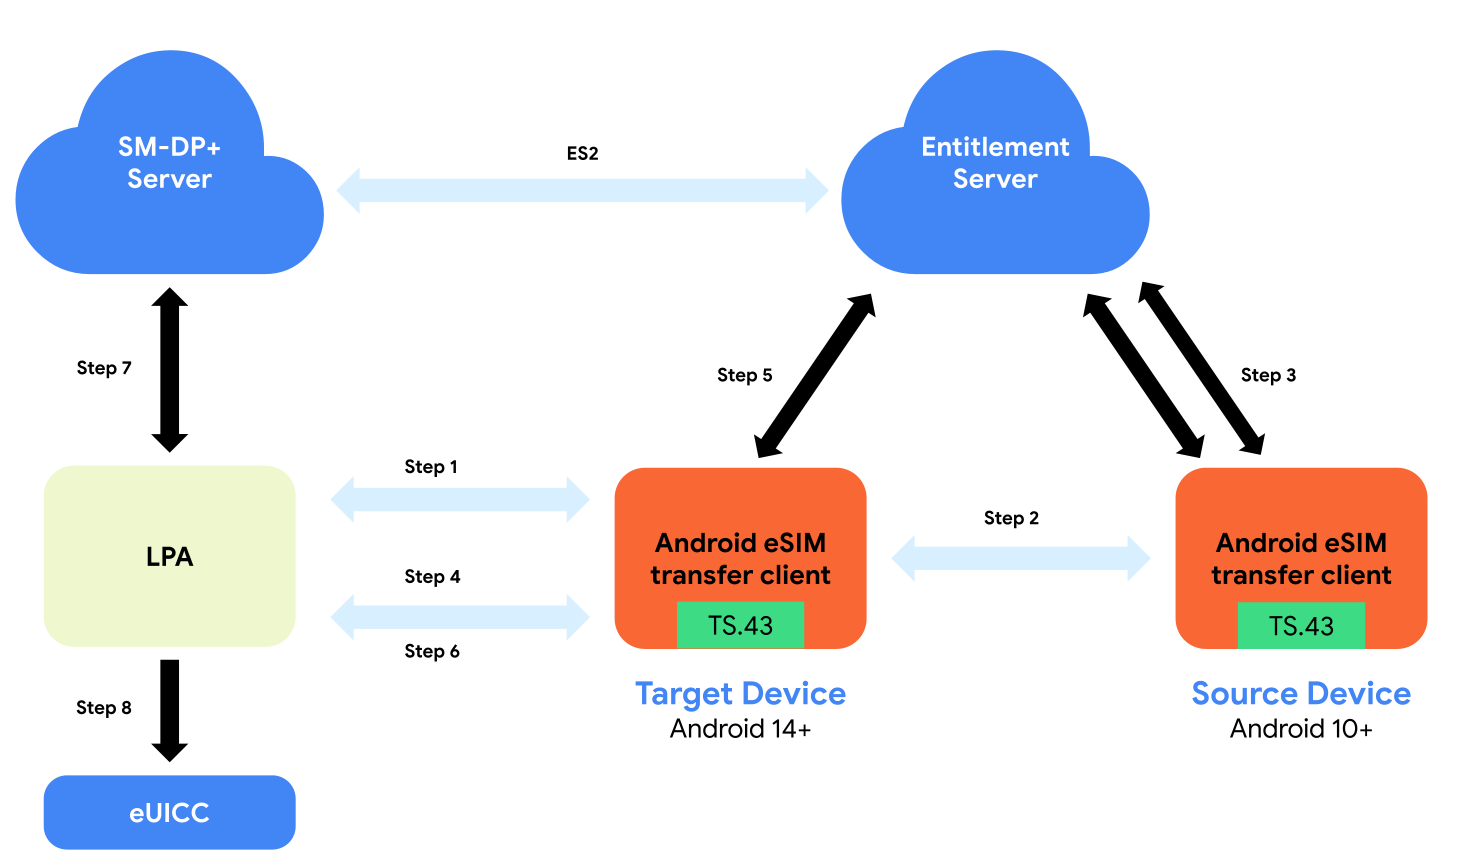
पहली इमेज. ई-सिम ट्रांसफ़र करने का स्ट्रक्चर.
यहां दी गई टेबल में, पहले फ़िगर में दिए गए चरणों के बारे में पूरी जानकारी दी गई है:
| चरण | ब्यौरा |
|---|---|
| 1 | टारगेट डिवाइस पर मौजूद ई-सिम ट्रांसफ़र क्लाइंट, डिवाइस को पेयर करने से लेकर ट्रांसफ़र करने की प्रोसेस शुरू करता है. |
| 2 | दोनों डिवाइसों के पेयर हो जाने के बाद, टारगेट डिवाइस पर मौजूद ट्रांसफ़र क्लाइंट, टारगेट डिवाइस से ट्रांसफ़र की जा सकने वाली प्रोफ़ाइल की सूची का अनुरोध करता है. |
| 3 | सोर्स डिवाइस पर मौजूद eSIM Transfer क्लाइंट, TS.43 की ये प्रोसेस पूरी करता है:
एनटाइटलमेंट सर्वर, एक अस्थायी टोकन और |
| 4 | उपयोगकर्ता, ट्रांसफ़र करने के लिए कोई प्रोफ़ाइल चुनता है. इसके बाद, एलपीए ऐक्टिवेशन कोड का अनुरोध करता है. |
| 5 | टारगेट डिवाइस पर मौजूद ट्रांसफ़र क्लाइंट, TS.43 की ये प्रक्रियाएं पूरी करता है:
एनटाइटलमेंट सर्वर, ऐक्टिवेशन कोड दिखाता है. |
| 6 | टारगेट डिवाइस पर मौजूद ई-सिम ट्रांसफ़र क्लाइंट, एलपीए को ऐक्टिवेशन कोड भेजता है. |
| 7 | ES9+ इंटरफ़ेस के ज़रिए, SM-DP+ और LPA के बीच एक सुरक्षित चैनल बनाया जाता है. इसके बाद, SM-DP+ सर्वर से प्रोफ़ाइल डाउनलोड की जाती है. प्रोफ़ाइल डाउनलोड करने की सुविधा, ऐक्टिवेशन कोड पर आधारित होती है. |
| 8 | एलपीए, ई-सिम प्रोफ़ाइल को eUICC में डाउनलोड करता है. |
ई-सिम ट्रांसफ़र क्लाइंट, डिवाइस बनाने वाली कंपनियों के उपलब्ध कराए गए ऐप्लिकेशन होते हैं. इनकी मदद से, ई-सिम प्रोफ़ाइल और फ़िज़िकल सिम का डेटा एक डिवाइस से दूसरे डिवाइस पर ट्रांसफ़र किया जा सकता है. इसके अलावा, इनका इस्तेमाल करके फ़िज़िकल सिम को उसी डिवाइस पर ई-सिम में बदला जा सकता है. ई-सिम ट्रांसफ़र क्लाइंट, Android 10 और इसके बाद के वर्शन वाले सोर्स डिवाइसों के साथ-साथ, Android 14 और इसके बाद के वर्शन वाले टारगेट डिवाइसों पर काम करते हैं.
GSMA TS.43 के तहत, सदस्यता ट्रांसफ़र करने की सुविधा. इसमें कुछ समय के लिए टोकन और EAP-AKA का इस्तेमाल किया जाता है
GSMA TS.43 के साथ काम करने वाला, ओडीएसए के प्राइमरी-आधारित ई-सिम ट्रांसफ़र करने का तरीका, GSMA TS.43 के सेक्शन 8.9 में बताए गए कॉल फ़्लो के मुताबिक होता है. कैरियर के लिए, eSIM ट्रांसफ़र करने के इस तरीके को लागू करने के लिए, सर्वर-साइड इंटिग्रेशन की ज़रूरत होती है. इसके बारे में तकनीकी ज़रूरी शर्तें सेक्शन में मौजूद, TS.43 से जुड़ी ज़रूरी शर्तें सब-सेक्शन में बताया गया है.
हमारा सुझाव है कि आप EAP-AKA (CR1052 तरीका) के साथ TS.43 टेंप-टोकन का इस्तेमाल करें.
ई-सिम ट्रांसफ़र करने के फ़्लो
ई-सिम ट्रांसफ़र करने की प्रोसेस, सेटअप करने की प्रोसेस या सेटिंग में शामिल होती है.
सेटअप के दौरान ई-सिम ट्रांसफ़र करने की प्रोसेस
सेटअप यूज़र फ़्लो, पहला यूज़र इंटरफ़ेस (यूआई) होता है. जब उपयोगकर्ता पहली बार Android फ़ोन चालू करते हैं या डिवाइस को फ़ैक्ट्री रीसेट करने के बाद चालू करते हैं, तब वे इसी यूआई से इंटरैक्ट करते हैं. सेटअप फ़्लो में, उन्हें Android फ़ोन सेट अप करने की प्रोसेस के बारे में बताया जाता है. इसमें डेटा ट्रांसफ़र, वाई-फ़ाई कनेक्शन, और बैकअप जैसी चीज़ें शामिल होती हैं. फ़िज़िकल सिम या ई-सिम की मदद से, मोबाइल नेटवर्क से कनेक्ट करना सेटअप प्रोसेस का हिस्सा है. ई-सिम ट्रांसफ़र करने के लिए, यह ज़रूरी है कि टारगेट और सोर्स, दोनों डिवाइसों के बीच डिवाइस-टू-डिवाइस (D2D) कनेक्शन हो.
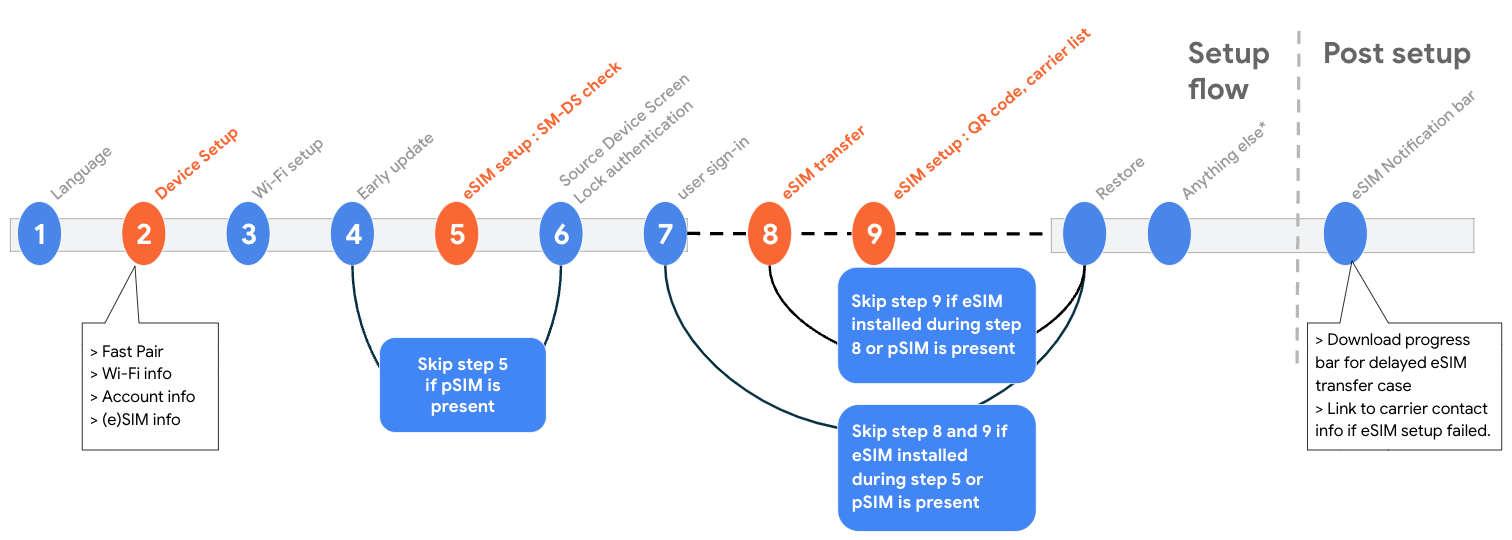
दूसरी इमेज. D2D लिंक सेटअप का इस्तेमाल करके, टारगेट डिवाइसों के लिए सेटअप फ़्लो का क्रम.
सेटअप फ़्लो की मदद से, डिवाइस को सेट अप किया जा सकता है. इसके लिए, किसी दूसरे Android डिवाइस से खाते ट्रांसफ़र किए जाते हैं और डेटा इंपोर्ट किया जाता है.
अगर ये शर्तें पूरी होती हैं, तो सेटअप फ़्लो में ई-सिम ट्रांसफ़र करने का चरण शामिल होता है:
- उपयोगकर्ता ने सेटअप फ़्लो के दूसरे चरण में, टारगेट डिवाइस को सोर्स डिवाइस से जोड़ दिया हो.
- मोबाइल और इंटरनेट सेवा देने वाली कंपनी ने पुष्टि की हो कि सोर्स डिवाइस में मौजूद फ़िज़िकल सिम या ई-सिम, दूसरे चरण में ई-सिम ट्रांसफ़र करने की ज़रूरी शर्तें पूरी करता है.
- पांचवें चरण में, SM-DS या डिफ़ॉल्ट SM-DP+ तरीके से टारगेट डिवाइस को कोई ई-सिम प्रोफ़ाइल असाइन नहीं की गई थी.
- पेयर किए गए सोर्स डिवाइस को स्क्रीन लॉक से सुरक्षित किया गया था. साथ ही, चरण 6 में उपयोगकर्ता के सोर्स डिवाइस के स्क्रीन लॉक की पुष्टि हो गई थी.
टारगेट डिवाइस, सूचना पैनल में ई-सिम की सूचना तब तक दिखाता है, जब तक मोबाइल और इंटरनेट सेवा देने वाली कंपनी के इंफ़्रास्ट्रक्चर के साथ ई-सिम ट्रांसफ़र का लेन-देन पूरी तरह से पूरा नहीं हो जाता. इसमें ई-सिम प्रोफ़ाइल डाउनलोड और इंस्टॉल करने का चरण भी शामिल है. मोबाइल और इंटरनेट सेवा देने वाली कंपनी के हिसाब से, यह प्रोसेस तुरंत पूरी हो सकती है. इसके अलावा, यह प्रोसेस तब तक के लिए भी टाली जा सकती है, जब तक डिवाइस का सेटअप पूरा नहीं हो जाता.
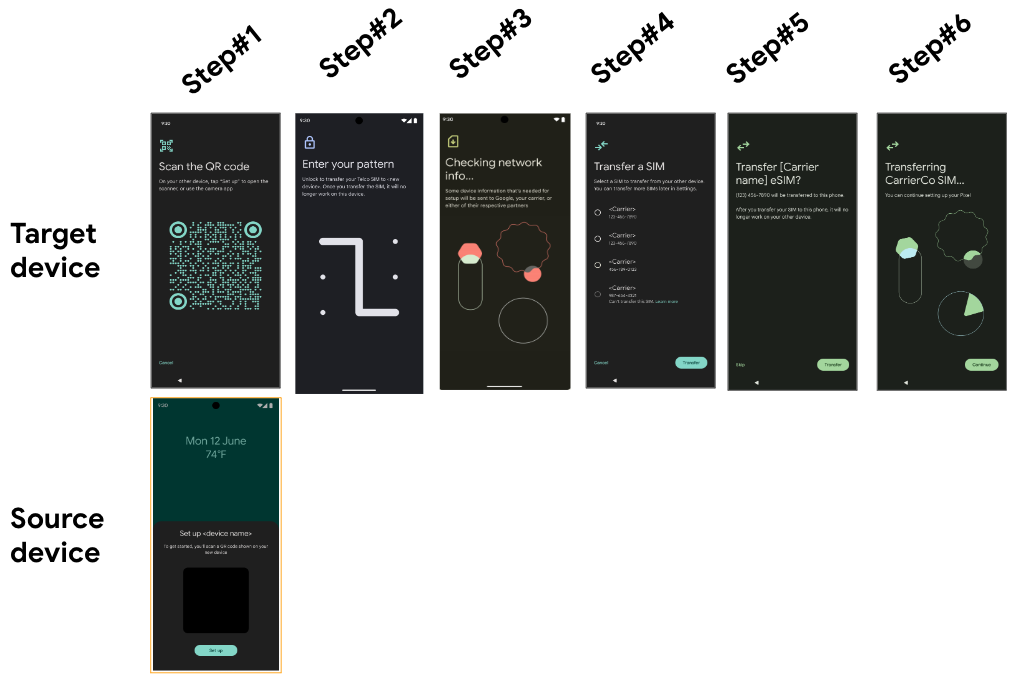
तीसरी इमेज. सेटअप फ़्लो के ज़रिए D2D लिंक सेटअप करने वाले टारगेट डिवाइसों के लिए, यूज़र इंटरफ़ेस (यूआई) स्क्रीन का उदाहरण.
इस टेबल में, तीसरे फ़िगर में दिए गए चरणों के बारे में पूरी जानकारी दी गई है:
| चरण | ब्यौरा |
|---|---|
| 1 | जब कोई उपयोगकर्ता टारगेट डिवाइस पर ट्रांसफ़र की प्रोसेस शुरू करता है, तो एक क्यूआर कोड दिखता है. साथ ही, सोर्स डिवाइस पर ट्रांसफ़र के अनुरोध के लिए एक डायलॉग दिखता है. |
| 2 | यह डिवाइस, उपयोगकर्ता की पुष्टि करने के लिए सुरक्षा से जुड़ी चुनौती दिखाता है. |
| 3 | टारगेट डिवाइस, उन प्रोफ़ाइलों की जांच करता है जिन्हें सोर्स डिवाइस से ट्रांसफ़र किया जा सकता है. |
| 4 | डिवाइस पर, ट्रांसफ़र की जा सकने वाली और ट्रांसफ़र नहीं की जा सकने वाली प्रोफ़ाइलों की सूची दिखती है. |
| 5 | उपयोगकर्ता, ट्रांसफ़र की पुष्टि करता है. |
| 6 | ट्रांसफ़र की प्रोसेस जारी है. |
उपयोगकर्ता, सेटिंग स्क्रीन से भी ई-सिम ट्रांसफ़र करने की प्रोसेस शुरू कर सकते हैं. चौथी इमेज में, सेटिंग से D2D ट्रांसफ़र का इस्तेमाल करके, उपयोगकर्ता अनुभव के फ़्लो का उदाहरण दिखाया गया है.
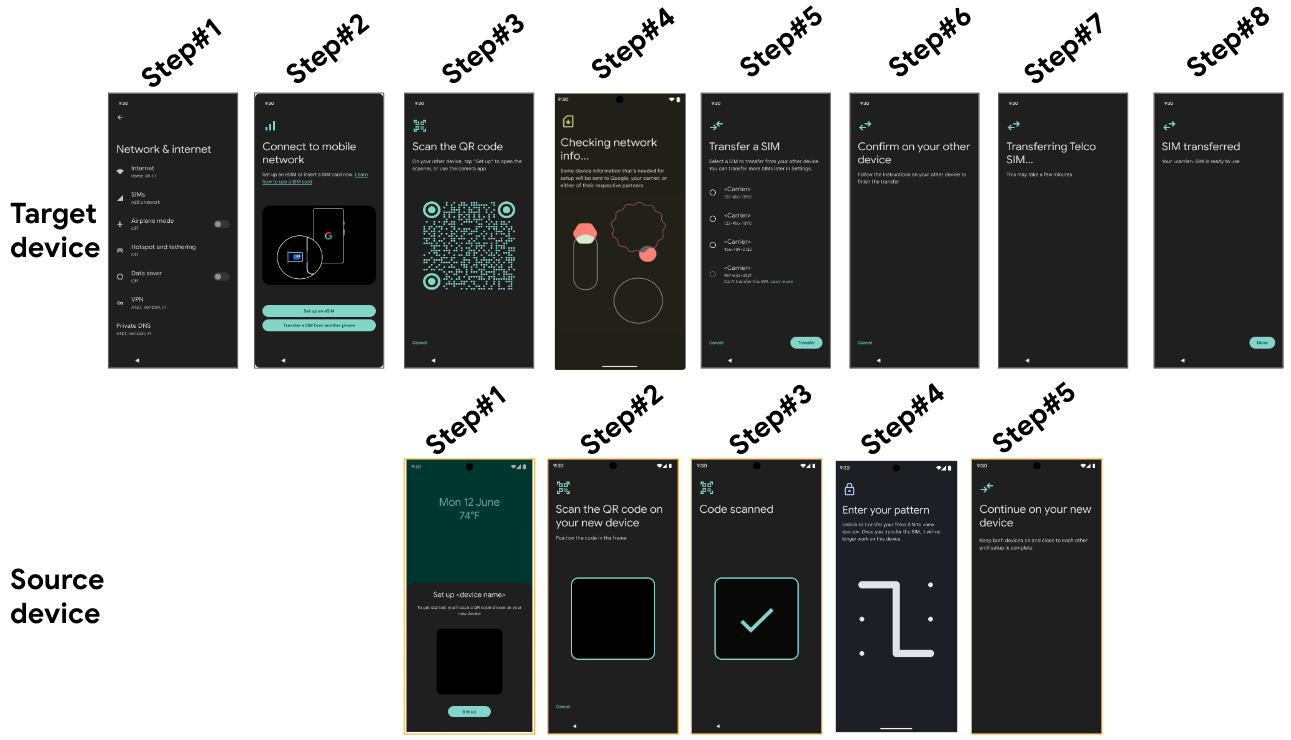
चौथी इमेज. सेटिंग फ़्लो के ज़रिए D2D लिंक सेटअप करने वाले टारगेट डिवाइसों के लिए, यूज़र इंटरफ़ेस (यूआई) स्क्रीन का उदाहरण.
यहां दी गई टेबल में, टारगेट और सोर्स डिवाइसों के लिए, इमेज 4 में दिए गए चरणों के बारे में पूरी जानकारी दी गई है:
| चरण | ब्यौरा (टारगेट डिवाइस) | चरण | ब्यौरा (सोर्स डिवाइस) |
|---|---|---|---|
| 1 | उपयोगकर्ता, सेटिंग में जाकर सिम मेन्यू चुनता है. | ||
| 2 | उपयोगकर्ता, किसी दूसरे डिवाइस से सिम ट्रांसफ़र करें बटन को चुनता है. | ||
| 3 | डिवाइस पर, D2D पेयरिंग के लिए क्यूआर कोड दिखता है. | 1 | डिवाइस पर, ट्रांसफ़र के लिए एक डायलॉग बॉक्स दिखता है. |
| 4 | टारगेट डिवाइस, उन प्रोफ़ाइलों की जांच करता है जिन्हें सोर्स डिवाइस से ट्रांसफ़र किया जा सकता है. | 2 | डिवाइस पर एक स्क्रीन दिखती है. इस पर, D2D पेयरिंग के लिए टारगेट डिवाइस का क्यूआर कोड स्कैन करना होता है. |
| 5 | डिवाइस पर, ट्रांसफ़र की जा सकने वाली और ट्रांसफ़र नहीं की जा सकने वाली प्रोफ़ाइलों की सूची दिखती है. | 3 | डिवाइस पर यह दिखता है कि D2D पेयरिंग के लिए, क्यूआर कोड स्कैन किया गया है. |
| 6 | डिवाइस, उपयोगकर्ता को सोर्स डिवाइस पर ट्रांसफ़र की पुष्टि करने के लिए कहता है. | 4 | यह डिवाइस, उपयोगकर्ता की पुष्टि करने के लिए सुरक्षा से जुड़ी चुनौती दिखाता है. |
| 7 | डिवाइस पर दिखता है कि डेटा ट्रांसफ़र हो रहा है. | 5 | डिवाइस पर दिखता है कि डेटा ट्रांसफ़र हो रहा है. |
| 8 | डिवाइस पर दिखता है कि ट्रांसफ़र पूरा हो गया है. |
सुरक्षा
यह पुष्टि करने के लिए कि ई-सिम का डेटा सुरक्षित तरीके से ट्रांसफ़र किया गया है, यह ज़रूरी है:
- डिवाइस की प्रॉक्सिमिटी (जिसका मतलब है कि सोर्स और टारगेट डिवाइस के बीच D2D पेयरिंग हो गई है). सोर्स डिवाइस और टारगेट डिवाइस के बीच कम्यूनिकेशन चैनल को पूरी तरह सुरक्षित (E2EE) किया जाता है. इसके लिए, रोटेट होने वाली कुंजी और बढ़ते हुए फ़्रेम नंबर का इस्तेमाल किया जाता है, ताकि रीप्ले अटैक और मैन-इन-द-मिडल अटैक को रोका जा सके.
- सोर्स डिवाइस को स्क्रीन लॉक (जैसे, पिन लॉक) से सुरक्षित किया जाना चाहिए.
- eSIM ट्रांसफ़र करने की प्रोसेस को आगे बढ़ाने और अनुमति देने के लिए, सोर्स डिवाइस के स्क्रीन लॉक की पुष्टि करना ज़रूरी है.
उदाहरण के लिए, सिम को एक डिवाइस से दूसरे डिवाइस में सुरक्षित तरीके से ट्रांसफ़र करने का एक तरीका यह है कि सोर्स डिवाइस, सिम के आस-पास हो, ताकि उपयोगकर्ता सोर्स डिवाइस को अनलॉक कर सकें.
TS.43 टेंपररी कैरियर टोकन स्टोरेज
सोर्स और टारगेट, दोनों डिवाइसों में ई-सिम ट्रांसफ़र क्लाइंट के लिए, TS.43 टेंपररी कैरियर टोकन को ब्लॉक स्टोर में सेव किया जाता है. यह एन्क्रिप्ट (कीस्टोर एन्क्रिप्शन) किया गया क्रेडेंशियल स्टोरेज सलूशन है. ट्रांसफ़र पूरा होने के बाद, सोर्स डिवाइस के टोकन को ब्लॉक स्टोर से हटा दिया जाता है. TS.43 के अस्थायी कैरियर टोकन को ऐक्सेस करने के लिए, पहले पक्ष और तीसरे पक्ष के अन्य ऐप्लिकेशन के लिए कोई एपीआई उपलब्ध नहीं है.
कैरियर को शामिल करने की प्रोसेस
यहां दिए गए सेक्शन में, कैरियर के लिए ज़रूरी शर्तों के बारे में बताया गया है. इन शर्तों को पूरा करने पर, कैरियर अपने डिवाइसों पर eSIM ट्रांसफ़र करने की सुविधा दे पाएंगे.
ऑनबोर्डिंग शुरू करना
ई-सिम इंटिग्रेशन में दिलचस्पी दिखाने और शामिल होने की प्रोसेस शुरू करने के लिए, ई-सिम के लिए बड़े पैमाने पर शामिल होने से जुड़ा प्रश्नावली वाला फ़ॉर्म भरें.
एनटाइटलमेंट सर्वर को लागू करने का तरीका चुनना
एनटाइटलमेंट सर्वर (ईएस) की सेवा देने वाली सभी मुख्य कंपनियां, ई-सिम ट्रांसफ़र करने की सुविधा देती हैं. अपने डिवाइसों पर ई-सिम ट्रांसफ़र करने की प्रोसेस के बारे में जानने के लिए, ईएस सेवा देने वाली कंपनी से संपर्क करें.
TS.43 ES इंटिग्रेशन के लिए, कैरियर की ज़रूरी शर्तें
GSMA TS.43 ODSA के प्राइमरी-आधारित ई-सिम ट्रांसफ़र फ़्लो के साथ काम करने के लिए, मोबाइल और इंटरनेट सेवा देने वाली कंपनी को GSMA TS.43 की शर्तों के मुताबिक ईएस की सुविधा देनी होगी.
TS.43 से जुड़ी ज़रूरी शर्तें
- [अनिवार्य है] ES को TS.43 की प्रक्रिया को लागू करना होगा. इसके बारे में GSMA TS.43 स्पेसिफ़िकेशन में बताया गया है.
- [अनिवार्य है] यह ज़रूरी है कि ES और कैरियर बैकएंड, पुष्टि करने के तरीके के तौर पर EAP-AKA का इस्तेमाल कर सकें.
- [बेहद ज़रूरी] ईएस को सदस्यता ट्रांसफ़र करने और सदस्यता चालू करने की कार्रवाइयों को अलग-अलग करना चाहिए. इससे, अगर टारगेट डिवाइस में प्रोफ़ाइल डाउनलोड नहीं हो पाती है, तो मोबाइल और इंटरनेट सेवा देने वाली कंपनियां, सोर्स डिवाइस में मौजूद pSIM या eSIM को बंद नहीं कर पाती हैं. इसलिए, उपयोगकर्ताओं के पास दोनों डिवाइसों में बंद किए गए सिम नहीं होते हैं. ज़्यादा जानकारी के लिए, यहां दी गई सूची देखें:
ManageSubscription(3:TRANSFER)के बादManageSubscription(5: ACTIVATE TERMINAL ICCID)होना चाहिए, ताकि यह पुष्टि की जा सके कि प्रोफ़ाइल डाउनलोड हो गई है. इसके बाद ही, ES, मोबाइल और इंटरनेट सेवा देने वाली कंपनी के नेटवर्क में ट्रांसफ़र की प्रोसेस शुरू करेगा.ManageSubscription(5: ACTIVATE TERMINAL ICCID)को सोर्स डिवाइस में मौजूद pSIM/eSIM को बंद करना चाहिए. साथ ही, टारगेट डिवाइस पर नई डाउनलोड की गई ई-सिम प्रोफ़ाइल को चालू करना चाहिए.- अगर कैरियर बैकएंड, अलग-अलग ऐक्टिवेशन की सुविधा नहीं देता है (यानी कि बैकएंड, ई-सिम को चालू किए बिना रिलीज़ नहीं कर सकता), तो बैकएंड को सेवा की स्थिति
1(activated)के तौर पर दिखानी चाहिए. इसके बाद, ई-सिम ट्रांसफ़र करने वाला क्लाइंटManageSubscription(5: ACTIVATE TERMINAL ICCID)को स्किप कर देता है.
- [बेहद ज़रूरी] मोबाइल और इंटरनेट सेवा देने वाली कंपनी को,
AcquireTemporaryTokenमें सदस्यता से जुड़ा MSISDN वापस भेजना चाहिए. - [बेहद ज़रूरी] TS.43 सदस्यता ट्रांसफ़र के लिए, कैरियर के बैकएंड सिस्टम को सिम स्वैप करने के अनुरोध को प्रोसेस करने में पांच सेकंड से कम समय लगना चाहिए. यह अनुरोध, ज़्यादातर लेन-देन के लिए, अनुमति वाले
ManageSubscription(3:TRANSFER
SUBSCRIPTION)
फ़ंक्शन से ट्रिगर होता है. - [ज़रूरी है] अगर मोबाइल और इंटरनेट सेवा देने वाली कंपनी के बैकएंड सिस्टम को सिम स्वैप करने के अनुरोध का जवाब देने में कुछ सेकंड से ज़्यादा समय लगता है, तो मोबाइल और इंटरनेट सेवा देने वाली कंपनी और ES को TS.43 के सेक्शन 7.3.2 में बताए गए पोलिंग के ज़रिए, डाउनलोड में देरी होने की सुविधा देनी होगी.
- [ज़रूरी है] मोबाइल और इंटरनेट सेवा देने वाली कंपनी को TS43 के सेक्शन 6.5.1 में बताए गए
CheckEligibilityऔरManageSubscriptionके जवाब सेGeneralErrorTextवापस पाना होगा. - [ज़रूरी है] ज़रूरी शर्तें पूरी करने की जांच (GSMA की सेवा के एनटाइटलमेंट कॉन्फ़िगरेशन में, 6.5.2 CheckEligibility ऑपरेशन देखें) में ये सुविधाएं होनी चाहिए:
- खाते से जुड़ी समस्याओं की वजह से सिम ट्रांसफ़र नहीं हो सका. उदाहरण के लिए, खाता निलंबित होना, बकाया रकम का पेमेंट न होना या eSIM ट्रांसफ़र से जुड़ी पाबंदियां
- डिवाइस की जवाबदेही की वजह से सदस्यता नहीं ली जा सकी. उदाहरण के लिए, एंटरप्राइज़, प्रीपेड या MVNO
- डिवाइस को ब्लॉक की गई सूची में शामिल होने की वजह से, डिवाइस को अनलॉक नहीं किया जा सका. उदाहरण के लिए, धोखाधड़ी की चेतावनी या चोरी किया गया डिवाइस
- [बेहद ज़रूरी] डिवाइस और ईएस के बीच व्यक्तिगत पहचान से जुड़ी जानकारी (पीआईआई) का आदान-प्रदान होता है. इसलिए, हमारा सुझाव है कि ईएस सबसे सही तरीकों का इस्तेमाल करे. जैसे:
- सिर्फ़ TLS 1.2 या 1.3 का इस्तेमाल करना.
- RC4 और SSL3 को बंद करना.
- टीएलएस कंप्रेस करने की सुविधा बंद की जा रही है, क्योंकि यह CRIME हमलों के लिए असुरक्षित है.
- सुरक्षित साइफ़र सुइट चुनें. बेहतर होगा कि आप ऐसे साइफ़र सुइट चुनें जो फ़ॉरवर्ड सीक्रेसी की सुविधा देते हों. उदाहरण के लिए, टीएलएस 1.3 में तय किया गया TLS_AES_256_GCM_SHA384.
फ़ाइनल डिलीवरी
अपने नेटवर्क के लिए ई-सिम ट्रांसफ़र करने का तरीका चालू करने के लिए, डिवाइस बनाने वाली कंपनियों के साथ मिलकर काम करें.